Archivo de etiquetas servidores

PorIngeniatec

Power Status Alert: recibe un aviso cuando se va la luz y cuando vuelve

¿Te gustaría saber inmediatamente si se ha producido un corte de corriente eléctrica en tu casa, oficina, negocio, servidor o segunda residencia, incluso cuando no estás allí?

Power Status Alert es una aplicación para Android diseñada precisamente para eso: monitorizar el suministro eléctrico y avisarte cuando se produce una pérdida de corriente y cuando el suministro vuelve a estar disponible.

La idea es sencilla. Solo necesitas un teléfono Android conectado permanentemente a la corriente eléctrica y configurarlo una única vez. Cuando el teléfono detecta que ha dejado de recibir alimentación, Power Status Alert puede enviarte una notificación por correo electrónico, realizar una llamada telefónica o utilizar ambos sistemas de aviso.

Power Status Alert está disponible en español e inglés, y es totalmente GRATIS y sin publicidad.

Power Status Alert descargar desde Play Store

¿Cómo funciona Power Status Alert?

El funcionamiento está pensado para que sea lo más sencillo posible.

Coloca un teléfono Android en el lugar que quieras supervisar y mantenlo conectado permanentemente a la corriente eléctrica. La aplicación monitorizará el estado de alimentación del dispositivo.

Cuando se produce un corte eléctrico, el teléfono detecta la pérdida de alimentación y Power Status Alert activa el sistema de aviso que hayas configurado.

Puedes recibir:

  • Un aviso por correo electrónico.
  • Una llamada telefónica.
  • Ambos avisos simultáneamente.

Cuando la corriente eléctrica se restablece, la aplicación también puede informar del restablecimiento del suministro, permitiéndote saber no solo que hubo un corte, sino también cuándo volvió la electricidad.

Power Status Alert

Convierte un móvil Android en un detector de cortes de luz

Una de las principales ventajas de Power Status Alert es que no necesitas instalar sensores adicionales ni sistemas domóticos complejos.

Puedes utilizar un teléfono Android que tengas disponible y dedicarlo exclusivamente a la monitorización.

Para conseguir un funcionamiento desatendido, lo recomendable es:

  1. Utilizar un teléfono Android conectado permanentemente a la corriente.
  2. Configurarlo sin PIN de la tarjeta SIM, para que pueda reiniciarse automáticamente después de un corte de electricidad.
  3. Mantener el teléfono conectado a la red eléctrica.
  4. Configurar los datos de contacto para recibir los avisos.
  5. Dejar el dispositivo funcionando como sistema de monitorización.

De esta forma, el teléfono puede actuar como un pequeño sistema de alarma para cortes de corriente, sin necesidad de disponer de un equipo específico de monitorización.

Configuración sencilla: solo necesitas un correo y un teléfono

Power Status Alert está pensada para que la puesta en marcha sea rápida.

La configuración básica requiere introducir principalmente los datos donde quieres recibir los avisos:

Una cuenta de correo electrónico y un número de teléfono.

No es necesario configurar manualmente un servidor de correo para empezar a utilizar la aplicación. Power Status Alert incorpora una configuración SMTP preestablecida y funcional, por lo que, en condiciones normales, puedes utilizar el sistema de notificaciones sin necesidad de conocer los parámetros técnicos de un servidor SMTP.

Para usuarios que necesitan una configuración específica, la aplicación también permite personalizar los parámetros SMTP.

Esto resulta especialmente útil si quieres utilizar tu propio servidor de correo o necesitas adaptar la configuración a las características de tu proveedor.

Power Status Alert

¿Para qué puede servir detectar un corte de electricidad?

Un corte de luz puede ser simplemente una molestia, pero en determinadas situaciones puede tener consecuencias importantes.

Por ejemplo, Power Status Alert puede resultar útil para:

🏠 Segundas residencias

Si tienes una vivienda a la que no acudes habitualmente, puedes saber si se ha producido un corte de electricidad aunque te encuentres a kilómetros de distancia.

Esto puede ser especialmente interesante durante periodos en los que la vivienda permanece vacía.

🏢 Oficinas y pequeños negocios

Un corte eléctrico puede provocar que determinados equipos dejen de funcionar. Recibir un aviso inmediatamente permite comprobar la situación y actuar antes de que el problema se prolongue.

🖥️ Servidores y equipos informáticos

Los equipos informáticos dependen directamente del suministro eléctrico. Un sistema de aviso puede ayudarte a detectar rápidamente una interrupción de corriente y comprobar posteriormente si el suministro ha sido restablecido.

🏠 Viviendas

También puede utilizarse en una vivienda habitual para saber si se ha producido un apagón mientras estás fuera.

❄️ Frigoríficos, congeladores y otros equipos

En determinados entornos puede ser importante saber que un equipo ha perdido la alimentación eléctrica. El aviso temprano permite comprobar la situación antes de que el corte se prolongue durante demasiado tiempo.

Una solución sencilla frente a sistemas más complejos

Existen sistemas profesionales de monitorización eléctrica, dispositivos IoT y soluciones domóticas capaces de detectar cortes de corriente. Sin embargo, no siempre es necesario instalar un sistema complejo.

Si ya tienes un teléfono Android disponible, Power Status Alert permite aprovechar ese dispositivo como sistema de monitorización de la alimentación eléctrica.

La filosofía es sencilla:

un teléfono + un cargador + una tarjeta SIM + Power Status Alert.

Y tendrás un sistema capaz de avisarte cuando detecte una pérdida de alimentación.

¿Qué ocurre cuando vuelve la corriente?

Detectar el corte es importante, pero también lo es saber que el suministro se ha restablecido.

Power Status Alert permite monitorizar también el restablecimiento de la alimentación, de manera que puedes conocer el ciclo completo:

corriente eléctrica → corte → aviso → restablecimiento → aviso de recuperación.

Esto proporciona una información mucho más útil que simplemente saber que se ha producido una interrupción.

Pensada para funcionar de forma desatendida

Uno de los objetivos principales de Power Status Alert es que el teléfono pueda permanecer funcionando como un dispositivo de monitorización sin necesidad de intervención constante.

Por eso es recomendable preparar el dispositivo: se recomienda eliminar el PIN de la tarjeta SIM, para que en caso de reiniciarse el dispositivo de forma accidental o por laguna actualización, el propio dispositivo sea capaz restablecer todo el sistema de avisos sin intervención humana, y todo de forma desatendida.

Una vez configurado, simplemente hay que dejarlo conectado a la corriente en el lugar que queremos supervisar.

¿Por qué utilizar una llamada además del correo electrónico?

El correo electrónico es un sistema de aviso muy práctico, pero una llamada telefónica puede resultar más inmediata cuando necesitas enterarte rápidamente de que algo ha ocurrido.

Por eso Power Status Alert permite combinar ambos sistemas.

Puedes configurar la aplicación para que:

  • envíe un correo electrónico;
  • realice una llamada;
  • o utilice correo y llamada conjuntamente.

Así puedes elegir el sistema que mejor se adapte a tus necesidades.

Descarga Power Status Alert para Android

Si necesitas saber cuándo se va la luz en una vivienda, oficina, negocio o instalación, Power Status Alert convierte un teléfono Android en una sencilla herramienta de monitorización del suministro eléctrico.

La configuración básica es rápida y no requiere conocimientos técnicos avanzados. Además, si necesitas utilizar un servidor de correo concreto, puedes personalizar la configuración SMTP.

Descarga Power Status Alert desde Google Play de forma GRATUITA y sin publicidad, y convierte un teléfono Android en tu sistema de aviso ante cortes de corriente.
Power Status Alert descargar desde Play Store

PorIngeniatec

Sufrimos un ataque DoS (Denegación de servicios) sin precedentes en uno de nuestros servidores

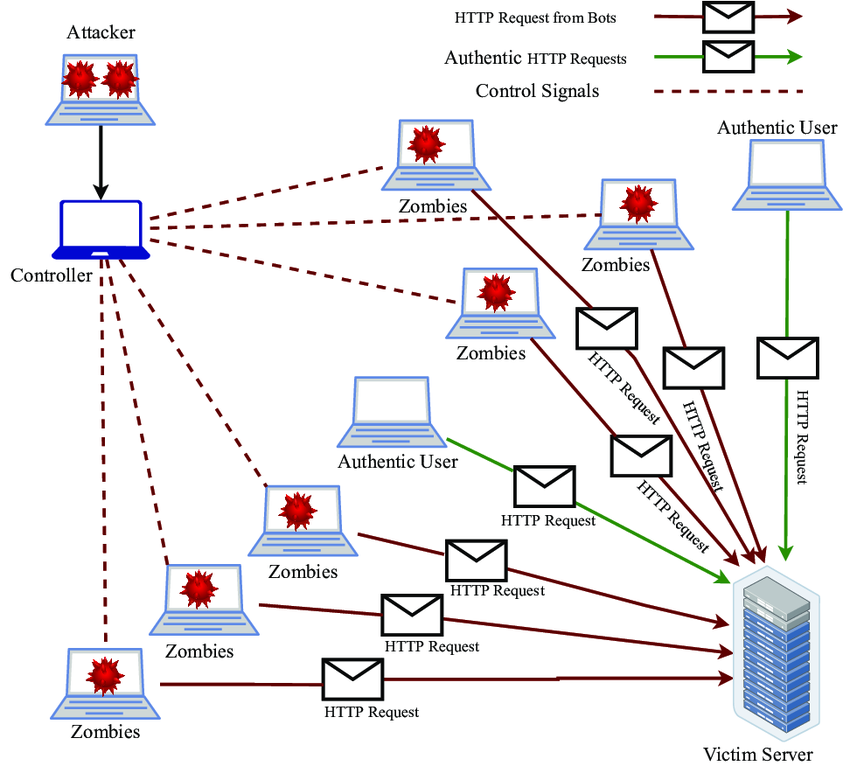
Desde el pasado día 3 de septiembre hasta la fecha, estamos sufriendo un ataque DoS (denegación de servicios) que ha afectado a los sitios web y otros servicios online alojados .

Este ataque ha ido dirigido a uno de nuestros clientes, en concreto a un sitio web en particular, que al parecer había grandes intereses en tumbarlo, y como daños colaterales ha afectado también al resto de sitios web y servicios online que están alojados en el mismo servidor.

Aunque el rendimiento del servidor se ha visto seriamente afectado, los servicios online han seguido funcionando con lentitud y baja respuesta. Y ha habido momentos puntuales en los que han dejado de responder por completo durante periodos de tiempo muy cortos (segundos o minutos).

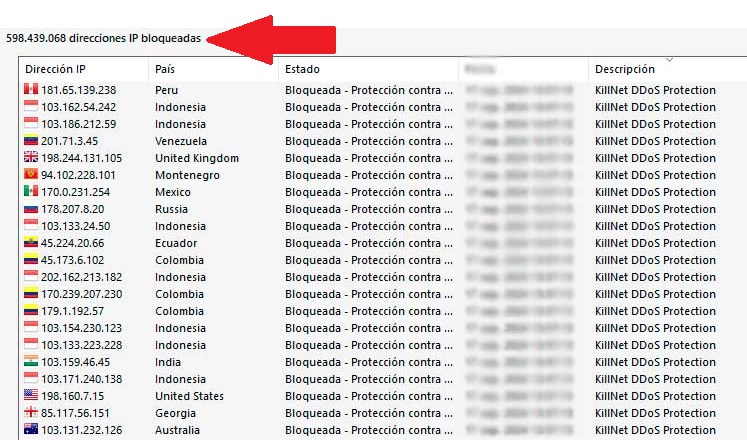
Para poner en contexto la magnitud del ataque, entre los días 16 al 22 de septiembre, se han registrado casi 6 millones de ataques, desde diferentes países y diferentes continentes. Eso son más de 850 mil ataques al día y más de 35 mil ataques por hora. En los picos de máxima intensidad, se han registrado más de 70 mil ataques por hora.

Informe de IPs bloqueadas por el firewall

Gracias a los compañeros de sistemas que han trabajado intensamente durante estos días para mitigar los efectos del ataque, hoy en día podemos decir que el ataque está controlado, aunque todavía seguimos registrando decenas de miles de ataques por hora, pero están siendo filtrados y bloqueados por un software firewall muy avanzado.

Tenemos que decir que durante todos estos años hemos sufrido ataques de todo tipo, desde intentos de hackeo, explotación de vulnerabilidades, intentos de intrusión o ataques Ramsonware por mencionar algunos, pero jamás habíamos sufrido un ataque de tal magnitud e intensidad.

Todo apunta a que hay grandes intereses en tirar abajo el sitio web en cuestión, ya que estos ataques no son sencillos ni baratos de ejecutar, y precisan de una logística y una coordinación muy compleja, además de una infraestructura muy potente para llevarla a cabo con tanta eficacia.

Aquí dejamos un esquema básico pero muy didáctico de cómo funciona un ataque DoS.


Sufrimos un ataque DoS (Denegación de servicios) sin precedentes en uno de nuestros servidores

PorIngeniatec

Caída de GranRed la conocida empresa de hosting malagueña tras un ataque hacker

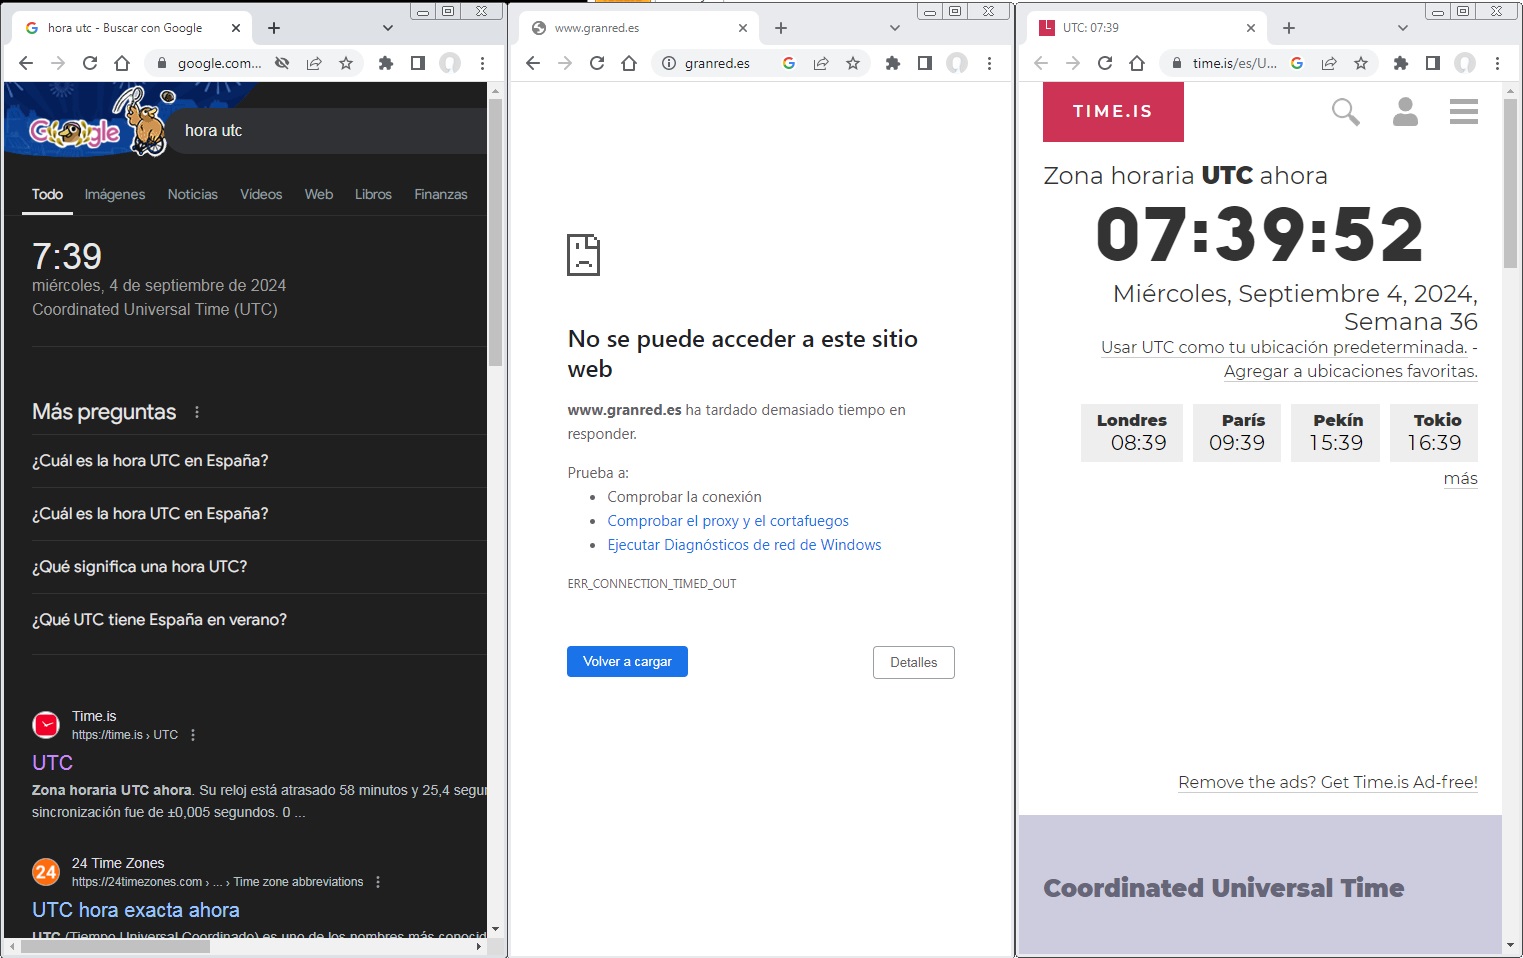
En el mundo del hosting y los servicios en línea, la fiabilidad es clave. Sin embargo, la empresa malagueña GranRed ha sufrido un colapso monumental que ha dejado a miles de clientes sin acceso a sus sitios web y servicios. Desde anteayer día 2 de septiembre a medio día, todos los servidores de GranRed han estado caídos, y a día de hoy, 4 de septiembre, la empresa aún no ha logrado restablecer sus servicios.

¿Qué ocurrió?

Los primeros informes de problemas comenzaron a aparecer ayer alrededor de las 12:00 PM, cuando clientes de GranRed empezaron a notar que sus sitios web y correos electrónicos no eran accesibles. Lo que inicialmente se pensó que era una caída temporal rápidamente se convirtió en un problema mucho más grave cuando la totalidad de los servidores de la empresa se desconectaron, afectando a todos sus clientes.

GranRed, conocida por ofrecer servicios de hosting asequibles y de calidad, finalmente ha revelado la causa de la interrupción: un ataque hacker. Según nos indicaron en el departamento técnico, la empresa ha sido víctima de un ataque cibernético masivo que comprometió sus servidores, dejándolos fuera de línea. Hasta el momento, GranRed ha comunicado que están «trabajando para resolver la situación lo antes posible» y que están haciendo todo lo posible para mitigar el impacto del ataque, aunque no han ofrecido un plazo concreto para la restauración de los servicios.

Impacto en los clientes

El impacto de esta caída es muy significativo. Desde pequeñas empresas que dependen de sus sitios web para ventas en línea hasta bloggers y desarrolladores web, todos los clientes de GranRed han sufrido las consecuencias de este apagón. Muchos de ellos han expresado su frustración en las redes sociales, destacando la falta de comunicación y la incertidumbre sobre cuándo podrán volver a operar con normalidad.

Para muchos usuarios, esta interrupción ha significado una pérdida de ingresos y una afectación directa a su reputación. En un mundo digital donde la disponibilidad 24/7 es crucial, estar fuera de línea durante tanto tiempo puede tener repercusiones graves y duraderas.

La respuesta de GranRed

Hasta ahora, la respuesta de GranRed ha sido limitada. La empresa ha emitido comunicados breves asegurando que están haciendo todo lo posible para resolver el problema, pero no han ofrecido detalles técnicos sobre la magnitud del ataque ni han dado una estimación precisa de cuándo se restablecerán los servicios. Esta falta de transparencia ha dejado a muchos clientes en el limbo, sin saber si deben esperar o buscar alternativas de hosting.

Lecciones y perspectivas futuras

La situación con GranRed es un recordatorio de la importancia de elegir proveedores de hosting que no solo ofrezcan buenos precios, sino también un soporte sólido y una infraestructura confiable. Los ataques cibernéticos son una amenaza real en el mundo digital actual, y las empresas de hosting deben estar preparadas no solo para prevenirlos, sino también para responder de manera efectiva cuando ocurren.

Para GranRed, la forma en que manejen esta crisis será decisiva para su futuro. La confianza de los clientes es difícil de recuperar una vez perdida, y la empresa deberá trabajar arduamente no solo para restablecer sus servicios, sino también para restaurar su reputación. Además, es crucial que GranRed tome medidas adicionales para reforzar su seguridad informática y evitar que algo similar ocurra en el futuro.

A medida que se desarrollan los acontecimientos, seguiremos atentos para informar sobre cualquier actualización relevante. Mientras tanto, los clientes de GranRed se encuentran a la espera de una solución, con la esperanza de que sus servicios se restablezcan pronto y que este incidente quede como una lección aprendida para la industria del hosting en general.

Actualización 4 de septiembre 19:25

Actualizamos la entrada para informar de que finalmente se han restablecido los servicios de correo y web. En total han estado caídos los servidores más de 72 horas.

Un tiempo de respuesta inasumible para una empresa que aspira a estar entre las top de empresas de hosting en España.


PorIngeniatec

Una caída de la nube de Microsoft ha provocado incidencias en aeropuertos y empresas de todo el mundo

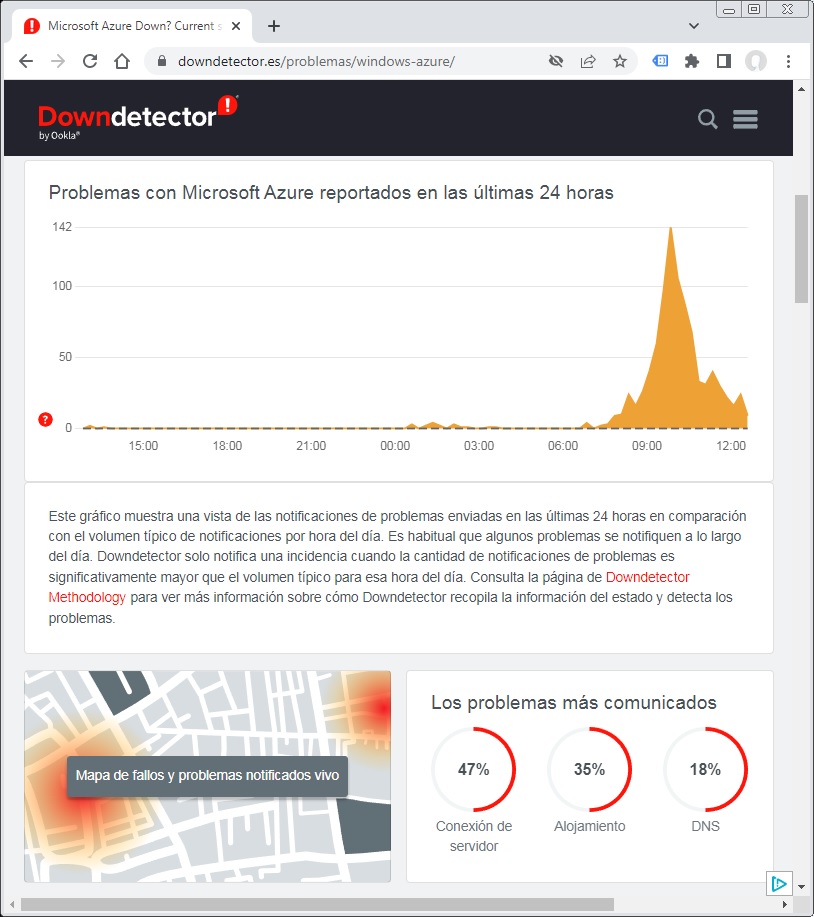
Desde esta mañana alrededor de las 7 hora peninsular, se ha producido una caída a nivel mundial de Azure, la nube de Microsoft, y aunque ya se van restableciendo los servicios, todavía hay servicios afectados a nivel mundial.

La nube de Microsoft aloja un sinfín de aplicaciones y servicios tanto privados como públicos, entre ellos Office 365, correo electrónico, portales internos como Sharepoint, y granjas de servidores que alojan aplicaciones y sitios web.

Según ha informado la propia compañía, el problema ha sido provocado por un error en una actualización en el servicio de seguridad informática CrowdStrike.

Dicha caída ha paralizado los servicios en línea de Microsoft, lo que afecta seriamente a la actividad de aeropuertos, bancos, empresas y medios por todo el mundo, también en España.

Las primeras informaciones apuntan a una actualización del sensor CrowdStrike, denominado Falcon, que provocó la inestabilidad del sistema y su posterior caída a nivel global, y conforme se fueron propagando las actualizaciones por toda la red Azure.

CrowdStrike es una compañía de seguridad informática que no sólo da servicio a Microsoft. La empresa ha reconocido este problema y está investigando la causa exacta. Mientras tanto, aconseja a los usuarios afectados que no intenten solucionar los fallos por sí solos y que esperen la publicación de una alerta técnica oficial.

Según Downdetector, son multitud de compañías las que habrían resultado afectadas por el fallo de la plataforma CrowdStrike, entre ellas bancos, operadores, redes sociales y líneas aéreas.

Caída de Microsoft Azure

Fuente: MuyComputer


PorIngeniatec

Google y Yahoo exigirán que todos los correos cumplan con los estándares SPF, DKIM y DMARC

Google y Yahoo implementarán a partir del 1 de febrero de 2024 en sus políticas de verificación de protocolos de autenticación para correos electrónicos. Estos cambios afectarán la forma en que se gestionan los correos electrónicos.

¿Qué cambios está implementando Google y Yahoo?

Google y Yahoo exigirán que todos los correos cumplan con los estándares SPF, DKIM y DMARC a partir del 1 de febrero de 2024. SPF autoriza al servidor que envía tus correos, DKIM garantiza la integridad del mensaje y DMARC indica al receptor qué hacer si alguno de los anteriores no coincide (por ejemplo, rechazarlo o enviarlo a carpeta de spam).

Estos registros agregan capas adicionales de seguridad al verificar la legitimidad de los correos electrónicos enviados desde tu hosting. Esto no solo aumentan la seguridad del correo electrónico, sino que también reducen la probabilidad de que tus correos sean marcados como spam o rechazados por otros servidores.

¿Cómo afectarán estos cambios a mi servicio de correo?

Si tu servicio de correo está utilizando nuestros servidores DNS, no notarás ningún cambio significativo, ya que nosotros nos encargaremos de realizar todas las modificaciones necesarias. Realizaremos una campaña de regularización de estos registros del día 2 al 5 de enero. Nuestro equipo técnico se asegurará de que tu configuración cumpla con los nuevos requisitos de Google y Yahoo.

¿Por qué se realizan estos cambios?

El motivo de estos cambios es el incremento significativo de correos indeseados y maliciosos, un problema que ha ido en aumento en los últimos años.

En 2022,  el 48,63% de todos los correos electrónicos a nivel mundial fueron clasificados como spam, y el 29,82% del provino de Rusia. Según el informe de Kaspersky.

Es crucial que los proveedores de servicio de correo colaboremos en completar todas las medidas necesarias para detener este proceso, que además se verá aún más favorecido por las herramientas de inteligencia artificial.

¿Qué medidas estamos tomando?

Estamos realizando varias acciones para cumplir los requerimientos de nuestros servidores en el envío de correos y sus redirecciones, como son los protocolos de cabeceras y ARC.

Por último, trabajaremos activamente en evitar el envío de spam con el fin de mantener la reputación de las IPs de envío.

PorIngeniatec

Iniciamos un nuevo proyecto de desarrollo web para una empresa líder en su sector

Queremos dar las gracias al equipo de dirección de Grupo OTTO por confiar en nosotros el desarrollo web de su sistema de gestión.

También queremos agradecer a Cayetano de Juan Úbeda por recomendarnos a dicha empresa, y por pasarnos el «testigo» en forma de millones de líneas de código fuente. Esperamos estar a su altura, tanto en servicio como en profesionalidad.

Este sistema de gestión, es bastante complejo en todos los sentidos, y requiere de conocimientos en muchas áreas de desarrollo, ya que tiene módulos que se ejecutan en diferentes dispositivos PC, móviles y tablets.

Es por eso por lo que el desarrollo web es la mejor opción en este caso, para dar solución a la portabilidad entre dispositivos, y cubrir todas las necesidades de la empresa.

Además el sistema de gestión está interconectado con varias aplicaciones de terceros mediante servicios web, y servicios de escritorio en segundo plano. Con lo cual existen múltiples desarrollos a todos los niveles y capas de la aplicación.

Y aunque ya habíamos hecho desarrollos para esta misma plataforma web, que ha sido desarrollada y gestionada por nuestro querido compañero Cayetano, ahora el reto es mucho mayor, porque nos han otorgado la responsabilidad de mantener y ampliar la funcionalidad del proyecto.

Muchas gracias nuevamente por vuestra confianza. 

¡ Seguimos trabajando duro !


PorIngeniatec

Ataque de un ransomware CryptoLocker o secuestro de datos

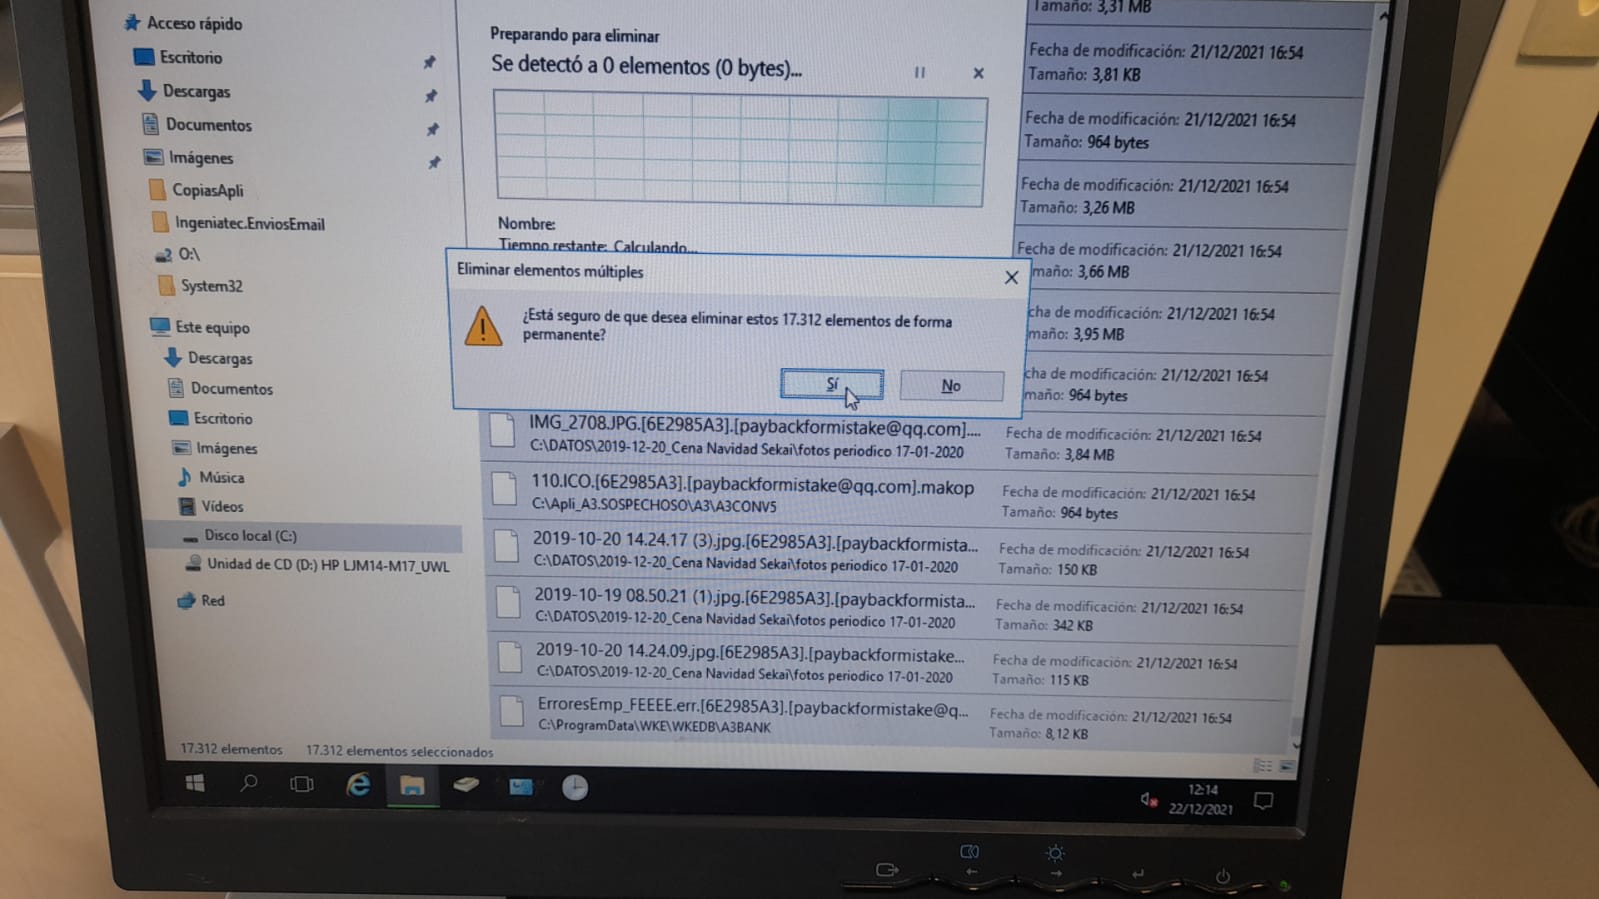
En los pasados días hemos tenido que hacer frente a la desinfección y restauración de datos de un estimado cliente por el ataque de un ransomware.

El ransomware es un software extorsivo: su finalidad secuestrar tus datos encriptándolos con un algoritmo muy complejo y pedirte un rescate por la clave de desencriptación.

Dependiendo del tipo de ransomware, se cifra por completo el sistema operativo o solo algunos de los archivos. Finalmente, se le exige a la víctima el pago de un rescate.

Es sin duda la peor amenaza tanto para empresas como particulares, y actualmente no existe ninguna manera de recuperar los datos encriptados, salvo que pagues el rescate, lo cual no es ninguna garantía de que los vayas a recuperar.

Por suerte, implantamos en esta empresa un sistema de copias de seguridad muy sólido y fiable.

Esto nos ha permitido volver poner en marcha la empresa en cuestión de 10 horas, y con una pérdida de datos mínima (básicamente se perdió lo que se hizo durante la mañana antes del ataque).

Es por eso que recordamos la importancia de tener un buen sistema de copias de seguridad, ya que ante un ataque de este tipo, es la única forma de poder recuperar los datos.

El balance de este ataque ha sido:


PorIngeniatec

Caída masiva de WhatsApp, Facebook e Instagram

Whatsapp y el resto de servicios online de la todo poderosa Facebook están caídos desde las 17 horas aproximadamente (hora peninsular), y lo peor es que no sabemos hasta cuándo.

Tal y como podemos observar en DownDetector, todas las aplicaciones de Facebook comparten la pérdida de servicio para sus usuarios. Esto atañe a la omnipresente WhatsApp, que a estas horas acumula las quejas de los usuarios. Éstos no pueden enviar mensajes, tampoco los servidores están entregando los mensajes enviados con anterioridad.

La avería parece seria. Los servidores de Facebook están caídos actualmente en España,  en el resto de Europa y nos acaban de confirmar que en todo el continente americano.

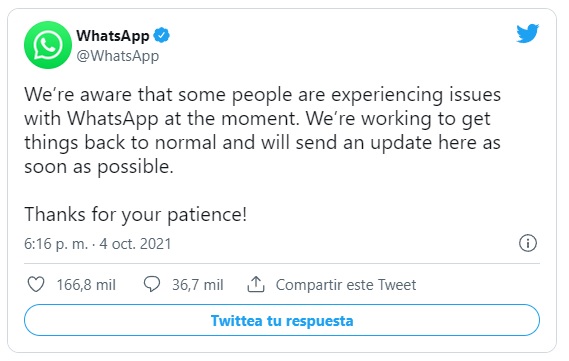
WhatsApp ha confirmado sus problemas con un mensaje en las redes sociales. Actualmente los técnicos de Facebook están intentando solucionarlos.

Caída masiva de WhatsApp, Facebook e Instagram

No es un buen día para Facebook

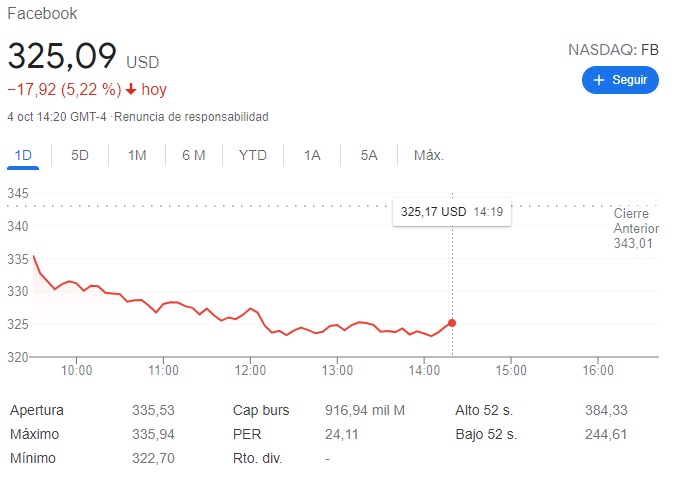
Las acciones de Facebook están en camino de su peor día desde el 30 de octubre del año pasado.

Las acciones de tecnología, incluida Facebook, están liderando pérdidas más amplias en Wall Street. El Dow Jones bajó más de 350 puntos, o un 1,1%, al mediodía. El S&P 500 bajó un 1,5%. El Nasdaq Composite, de gran tecnología, fue el que más cayó con una caída del 2,4%.

caen las acciones de Facebook


PorIngeniatec

Impresora hackeada. Detectada en el último estudio de seguridad informática

Hace unos días hemos terminado satisfactoriamente un estudio de seguridad informática para una conocida empresa del sector agro alimentario.

Dicho estudio ha sido muy exhaustivo y minucioso, ya que había indicios de vulnerabilidades en el sistema informático.

El cliente nos advirtió de que se estaba filtrando información confidencial de le empresa y desconocía la fuente de dicha filtración.

Tras varios días analizando todo el sistema informático, y utilizando herramientas muy potentes de análisis de tráfico de red, pudimos detectar que el origen de la filtración era una impresora con un software malicioso instalado en su firmware.

impresora hackeada seguridad informática

Finalmente hemos podido solucionar el problema, e informar al cliente de la fuente de origen y del destino final de las filtraciones de información confidencial.

Nos ha comunicado el cliente que va a iniciar trámites judiciales contra las partes implicadas, por varios delitos como revelación de secretos y delitos contra la propiedad intelectual. Todos ellos recogidos en el código penal.

Por último destacar la importancia de analizar muy bien las impresoras cuando se hace un estudio de seguridad informática.

Las impresoras son un periférico que no siempre se tiene en cuenta, pero que igualmente es vulnerable a los ataques hackers.

Análisis de seguridad informática


PorIngeniatec

Migramos nuestros I2S e-Comercio a un nuevo servidor en la nube

Con el fin de mejorar nuestros servicios, hemos migrado nuestros comercios electrónicos a un nuevo servidor en la nube más rápido y potente.

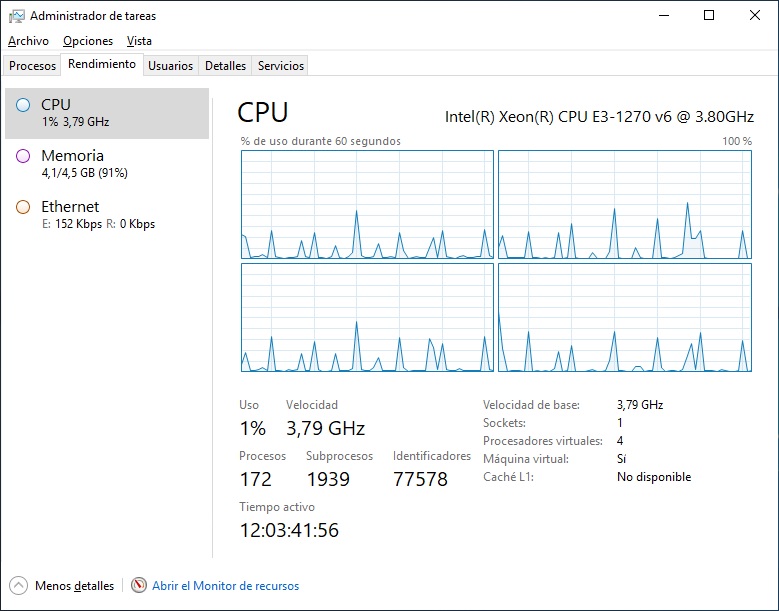
El nuevo servidor cuenta con componentes hardware de última generación y recursos más que de sobra para alojar nuestras aplicaciones de comercio electrónico I2S e-Comercio, y también para seguir creciendo en usuarios y clientes durante los próximos años.

Aquí dejamos una captura de los recursos del servidor:

Nuevo servidor para e-Commerce

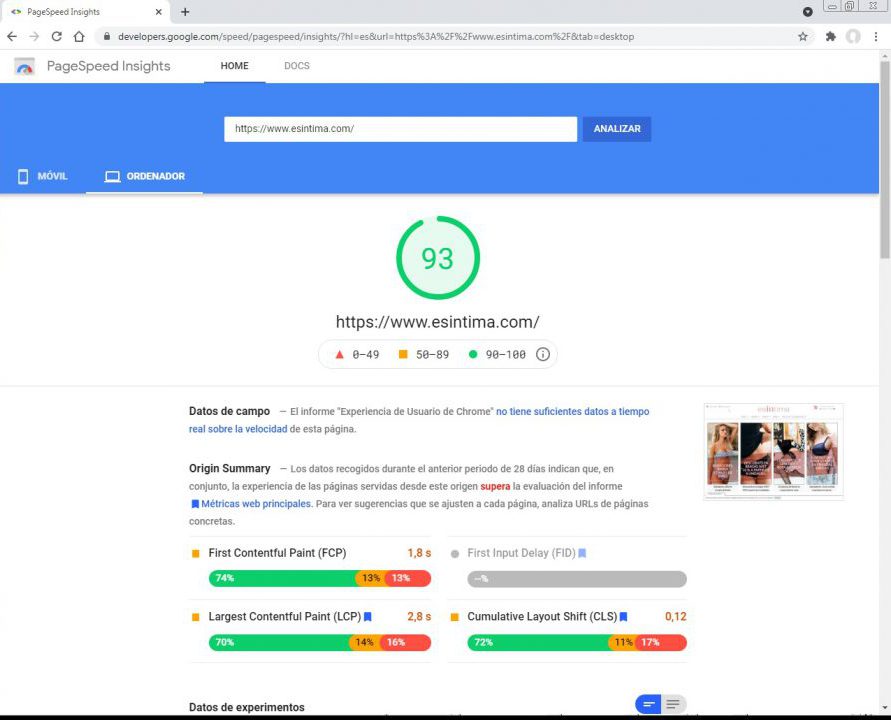
Y aquí adjuntamos una captura de la herramienta de diagnóstico de Google (Google Speed Insights) que mide el rendimiento del sitio web, además del nivel de optimización de recursos, tecnologías aplicadas y optimización del código fuente para nuestra plataforma de comercio electrónico I2S e-Comercio .

Google Speed Insights


PorIngeniatec

Instalamos un armario de comunicaciones y ampliamos el servidor de un estimado cliente

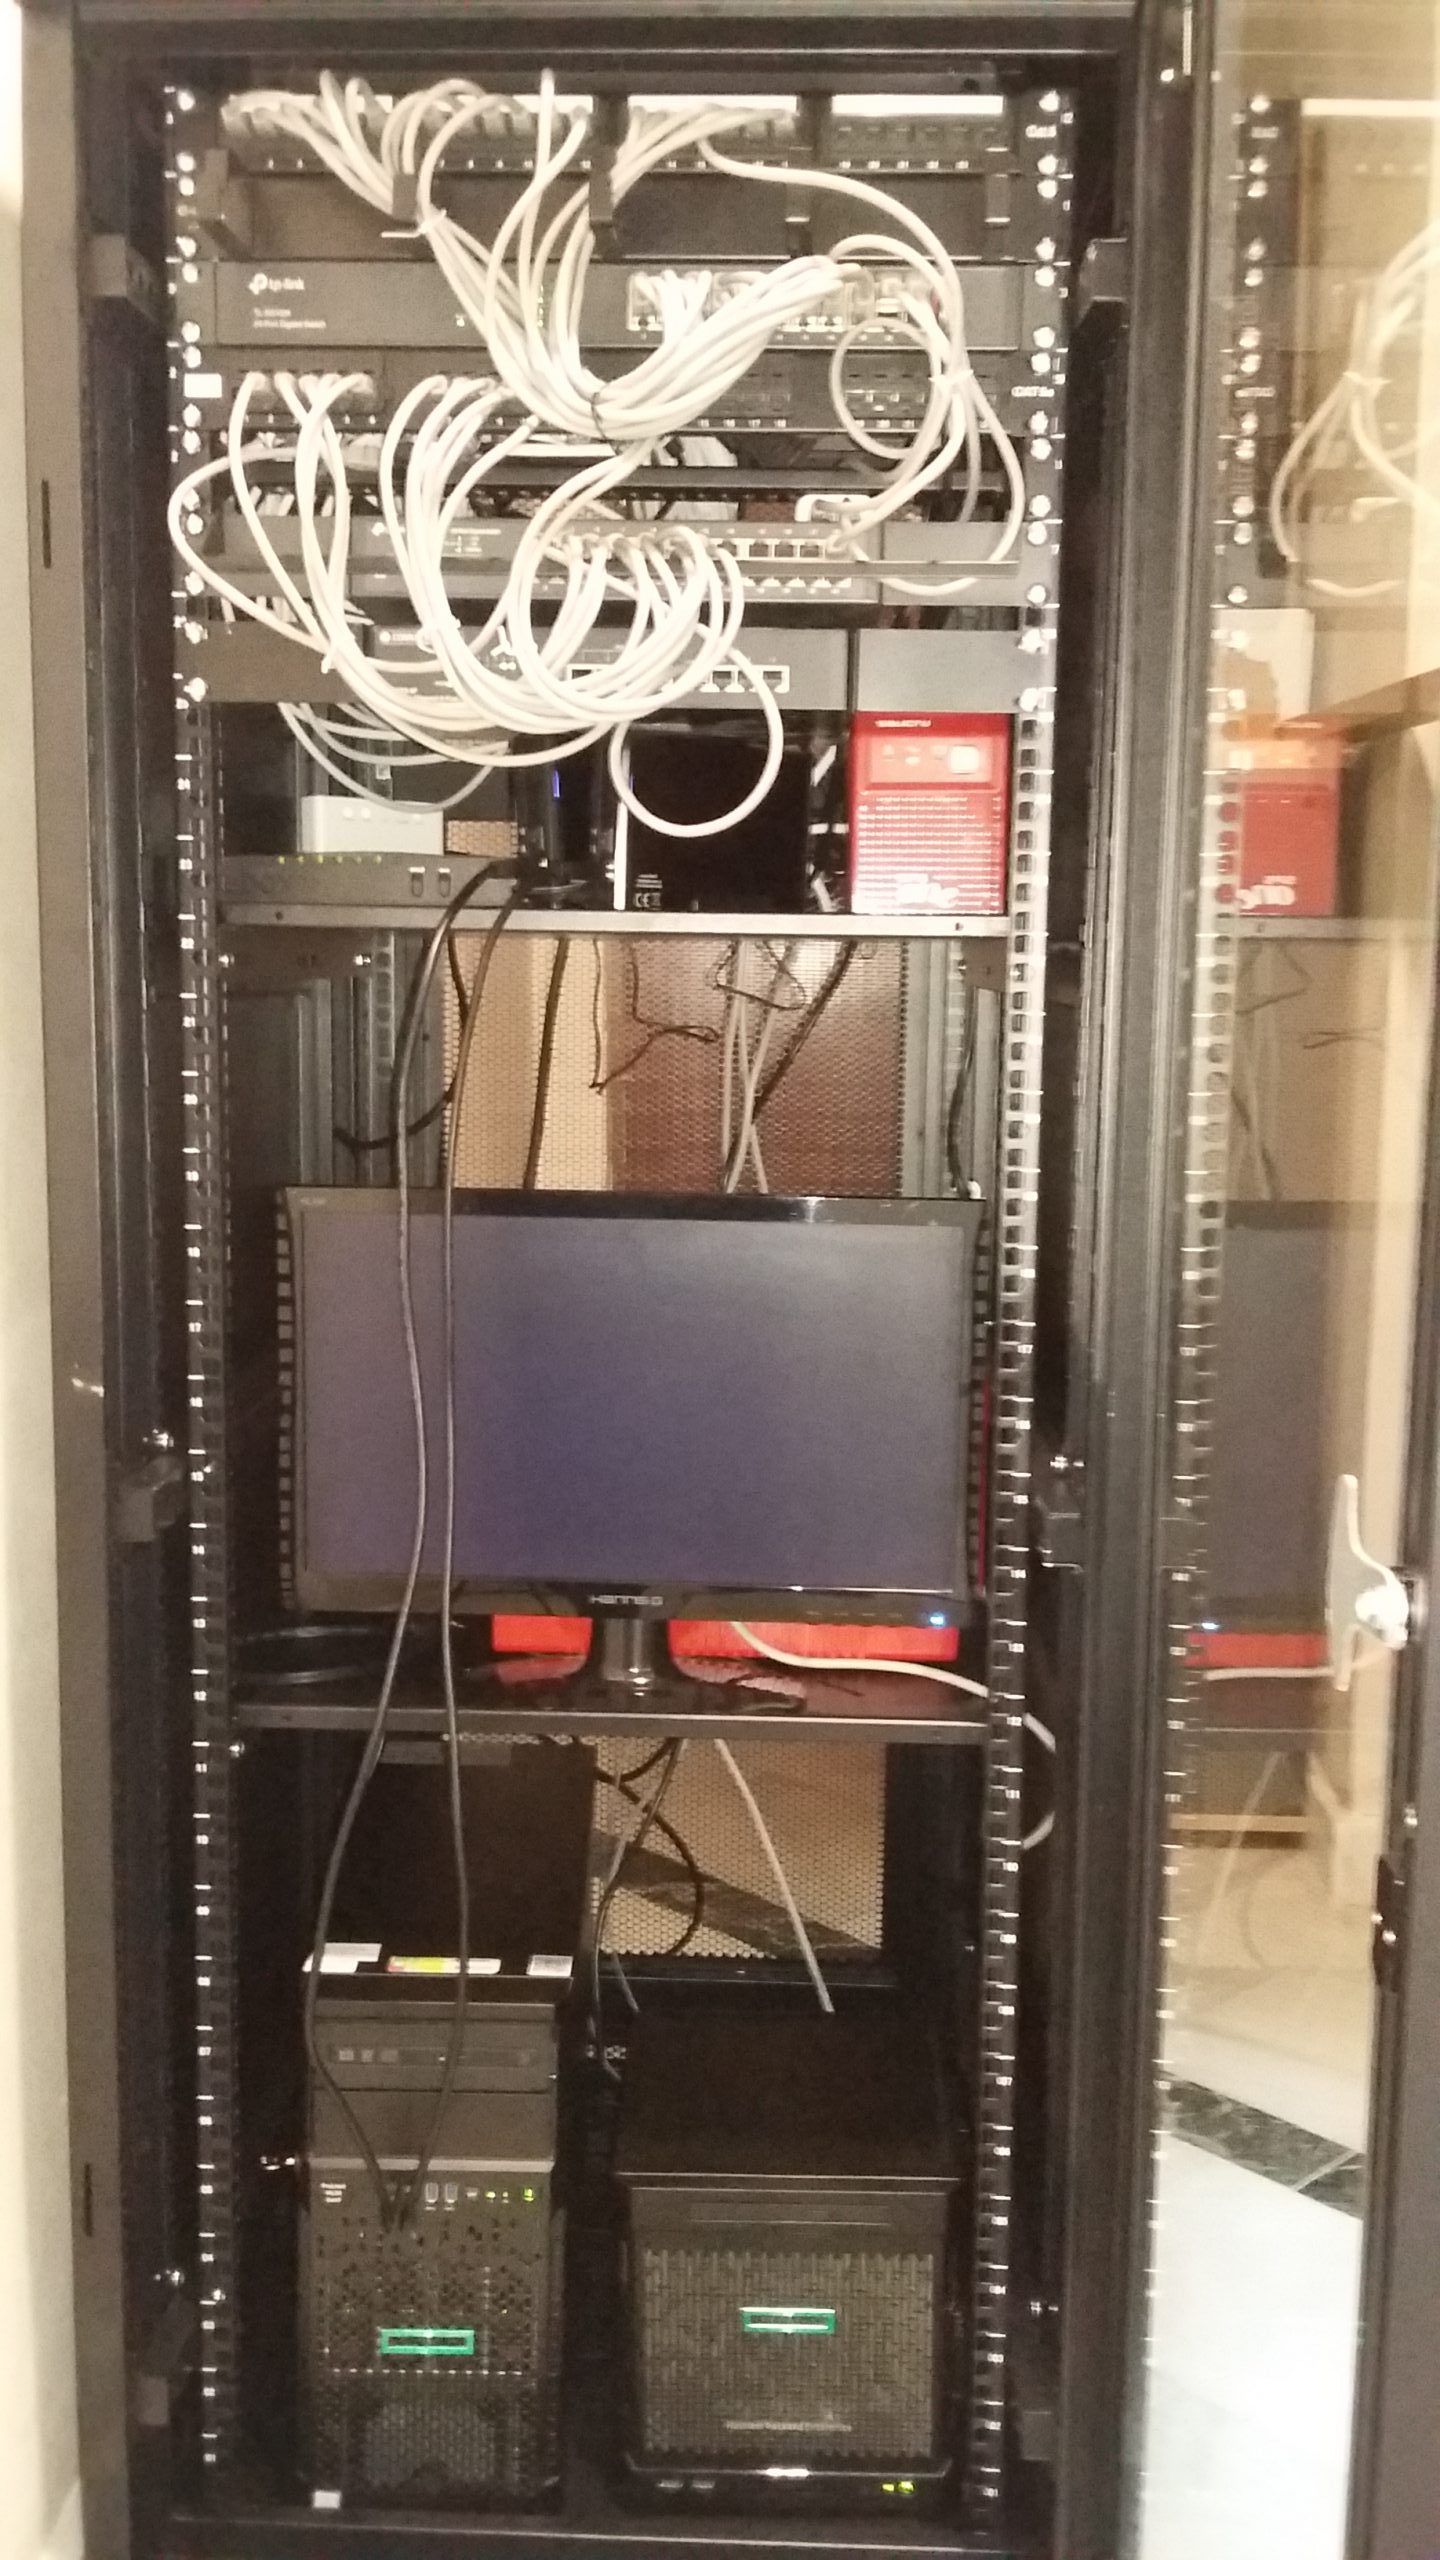
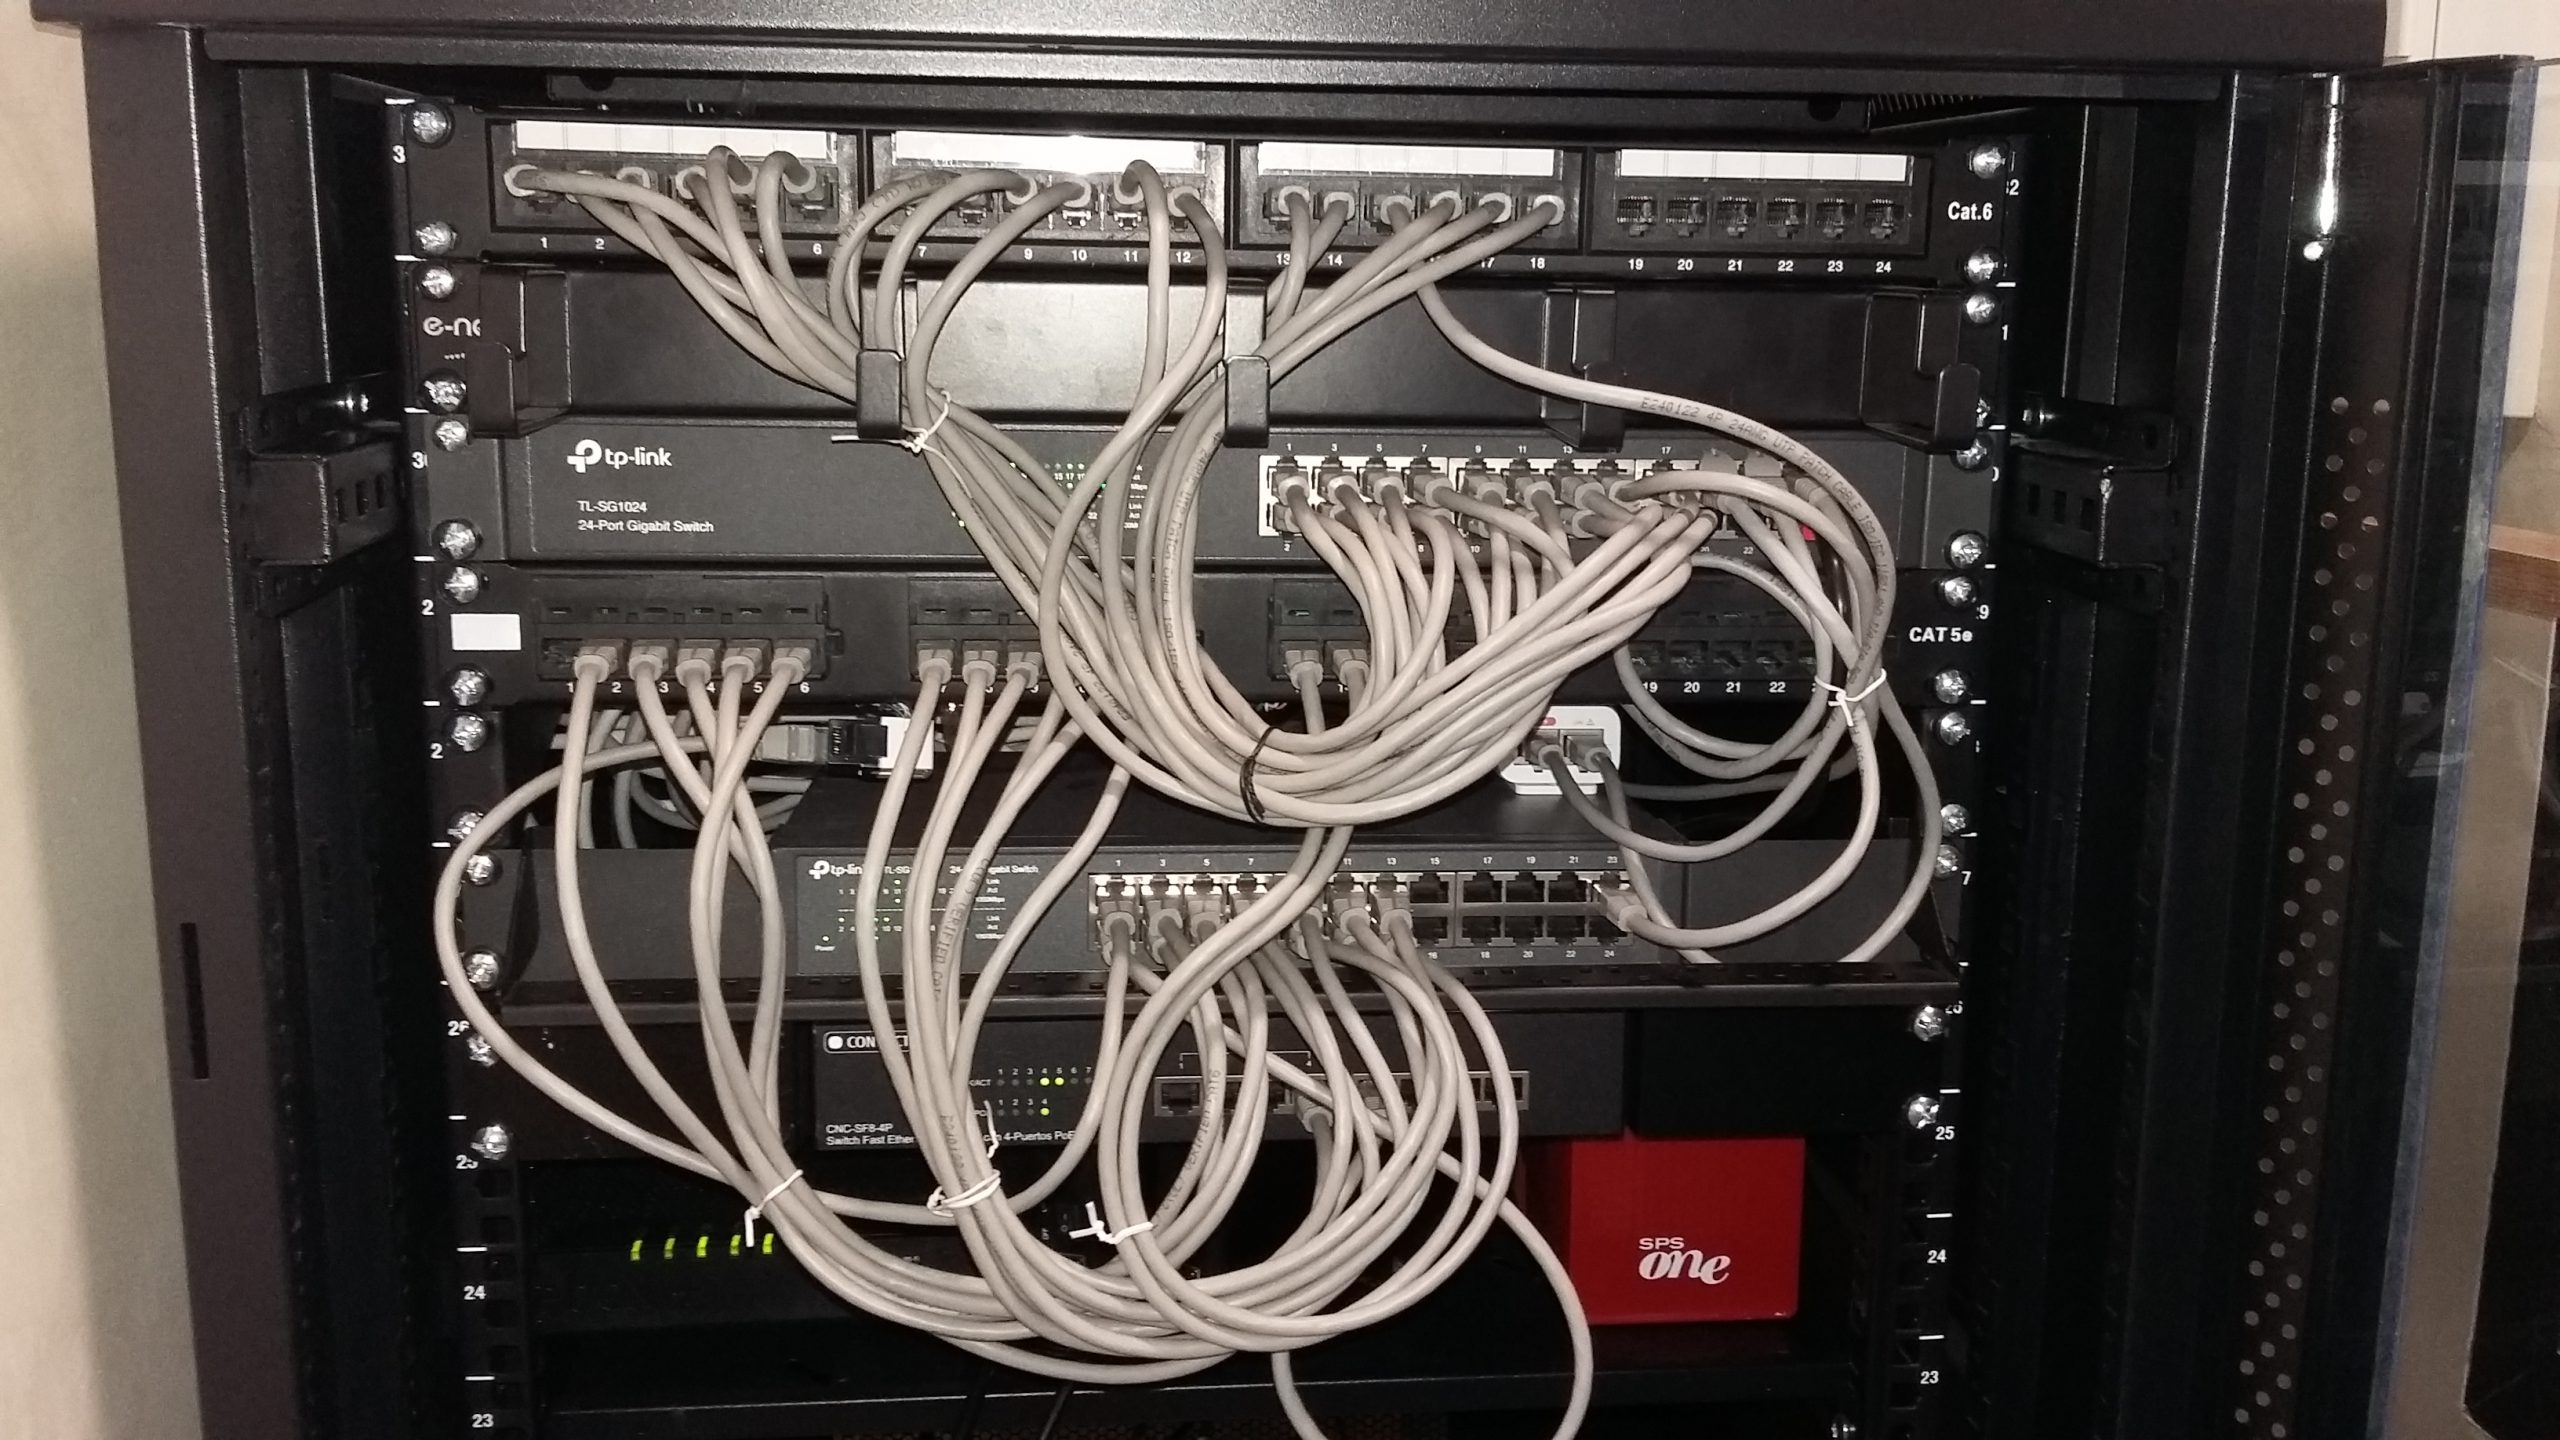
En los días pasados hicimos una instalación hardware en uno de nuestros estimados clientes. Dicha intervención ha consistido en un armario de comunicaciones con sus correspondientes elementos de red, SAIs, y una ampliación de servidores.

Uno de los servidores es el frontal de internet, que hace las veces de firewall, servidor VPN y servidor web.

El segundo servidor es el servidor de aplicaciones y de ficheros.


instalación de redes corporativas


instalación de redes corporativas


PorIngeniatec

Redsys, el sistema de pago con tarjeta se colapsa el día más importante del año

Redsys es la empresa que gestiona los pagos online y datáfonos de la mayoría de comercios de España, y es utilizada por la práctica totalidad de las entidades bancarias para sus transacciones comerciales.

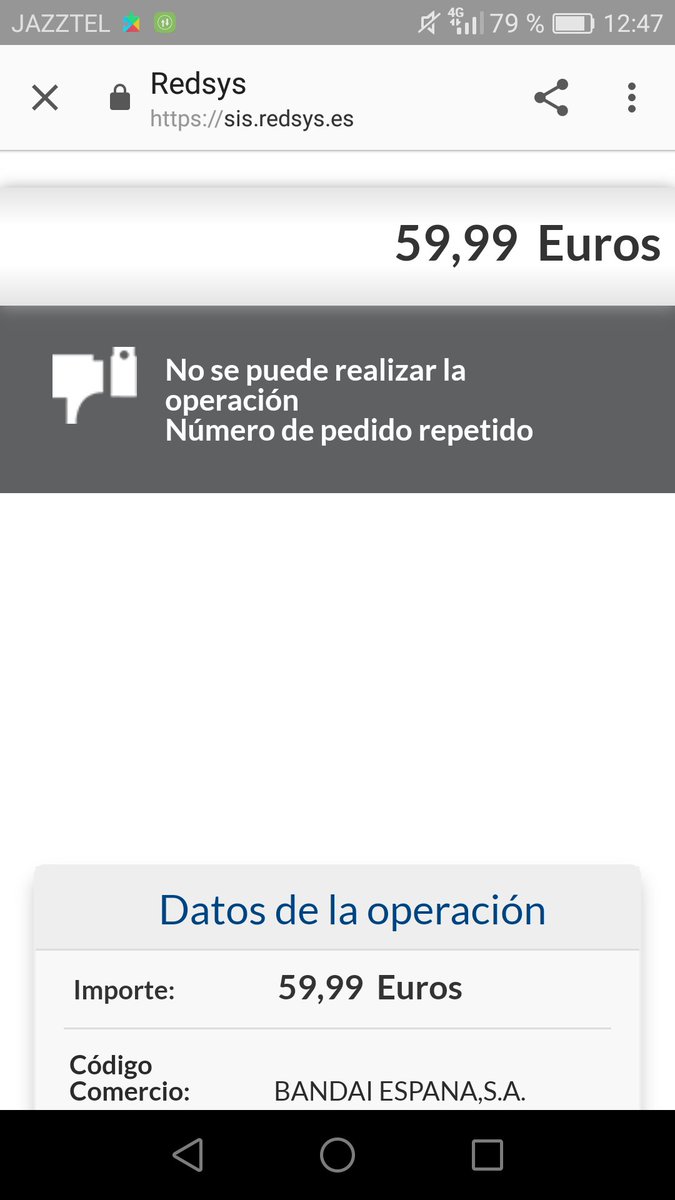
Este pasado 27 de niviembre Black Friday ha estado caído el servicio tanto de pagos online como datáfonos entre las 10 y las 13:30.

Los problemas se han seguido repitiendo aunque en menor media durante toda la tarde, alcanzando el funcionamiento normal a partir de las 17 horas.

Error en Redsys


A través de sus redes sociales, Redsys no ha aportado más información que pueda indicarnos los motivos de la caída, más allá de la presumible saturación propia del Black Friday.

Esta falta de información ha indignado todavía más a los comerciantes, que sufren un daño considerable en el que iba a ser un día clave para sus negocios, en un año muy complicado.